
Reysys; container image'larınızı, GitLab repository'lerinizi ve Kubernetes cluster'larınızı tarar, ardından her bulguyu CVE, CVSS, EPSS, SSVC ve KEV üzerinden puanlar. Böylece ekibiniz binlerce uyarı yerine tek bir sıralı liste üzerinden ilerler.
SaaS olarak ya da kendi altyapınızda self-hosted olarak çalışır.
Reysys, her ikisinde de aynı tarama ve puanlama motoruyla iki şekilde çalışır.
Registry'nizi, GitLab'inizi ve cluster'larınızı bağlayın. Yönetmeniz gereken hiçbir şey yok.
Platformun tamamını kendi altyapınıza deploy edin. Image'lar, bulgular ve envanter hiçbir zaman çevrenizin dışına çıkmaz; nerede çalışacağına siz karar verirsiniz.
Ulusal veri yerelleştirme gerekliliklerine tabi ekipler için self-hosted kurulum, her artifact'i ve her bulguyu kontrolünüzdeki altyapıda tutar. Ayrı bir zenginleştirme servisi, herkese açık zafiyet veritabanlarını (CVE, KEV ve EPSS) indirir; böylece sınırınızdan geçen tek şey, içeri gelen referans verisidir.
Çoğu ekip image'lar için bir, repository'ler için başka, cluster'lar için ise üçüncü bir tarayıcı kullanır. Üç araç, üç backlog ve neyin önemli olduğuna dair ortak bir bakış yok. Reysys üçünü de aynı sinyallere göre analiz eder ve her bulgunun düzeltmesini içeren tek bir sıralı liste üretir.
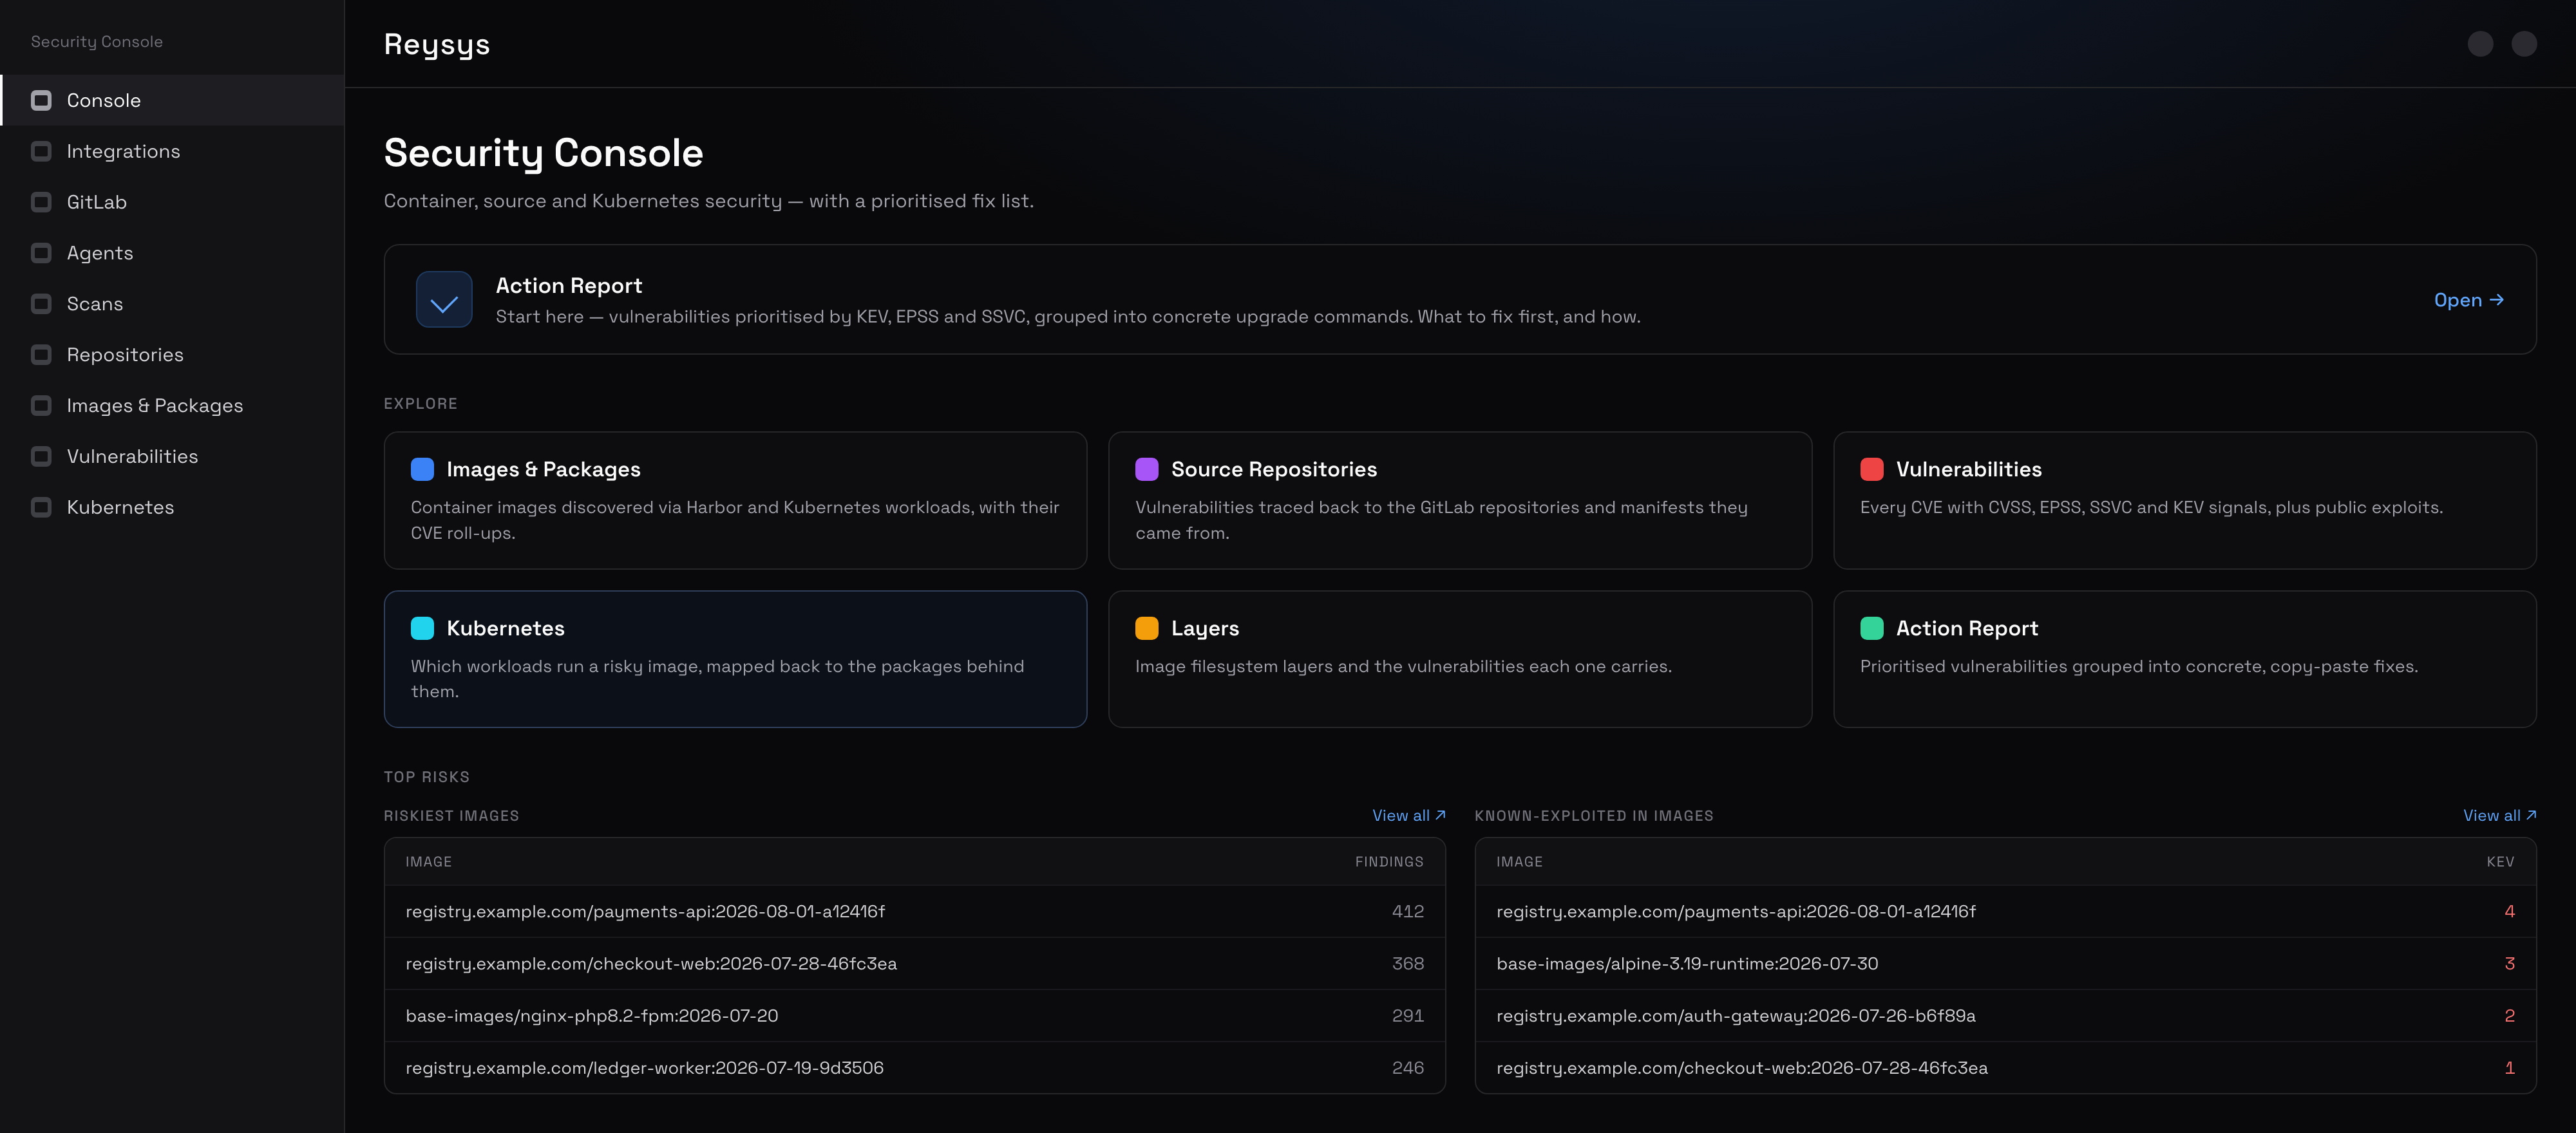
Üç kaynak, tek tarama, tek sıralı backlog.
Harbor registry'leri: build ettiğiniz ve çektiğiniz image'lardaki her katman, paket ve bağımlılık.
GitLab projeleri ve manifest'leri; böylece düzeltmeler kodun bulunduğu yere ulaşır.
Çalışan iş yükleri, cluster içine deploy edilen bir agent aracılığıyla arkalarındaki image'lar ve paketlerle eşleştirilir.
Altı sinyal, birlikte değerlendirilir. Tek başına önem derecesi hiçbir şeye karar vermez.
Zafiyetin kendi tanımlayıcısı; onu ortaya çıkaran paket ve image'a kadar izlenir.
Zafiyet istismar edildiğinde ne kadar ciddi sonuçlar doğurabileceği.
Önümüzdeki otuz gün içinde gerçekten istismar edilme olasılığı.
CISA'nın, zafiyetin yalnızca teoride değil gerçek ortamda istismar edildiğini kaydedip kaydetmediği.
Bu sinyalleri bir sayı yerine somut bir aksiyona dönüştüren karar çerçevesi.
Bulgunun arkasındaki zayıflık sınıfı; böylece altyapınız genelinde tekrarlayan örüntüler görünür hale gelir.
Sonuç, gerçeği yansıtan bir sıralamadır: İstismar aktivitesi olmayan CVSS 9.8'lik bir zafiyet, KEV'de yer alan CVSS 6.5'lik bir zafiyetin altında sıralanır.
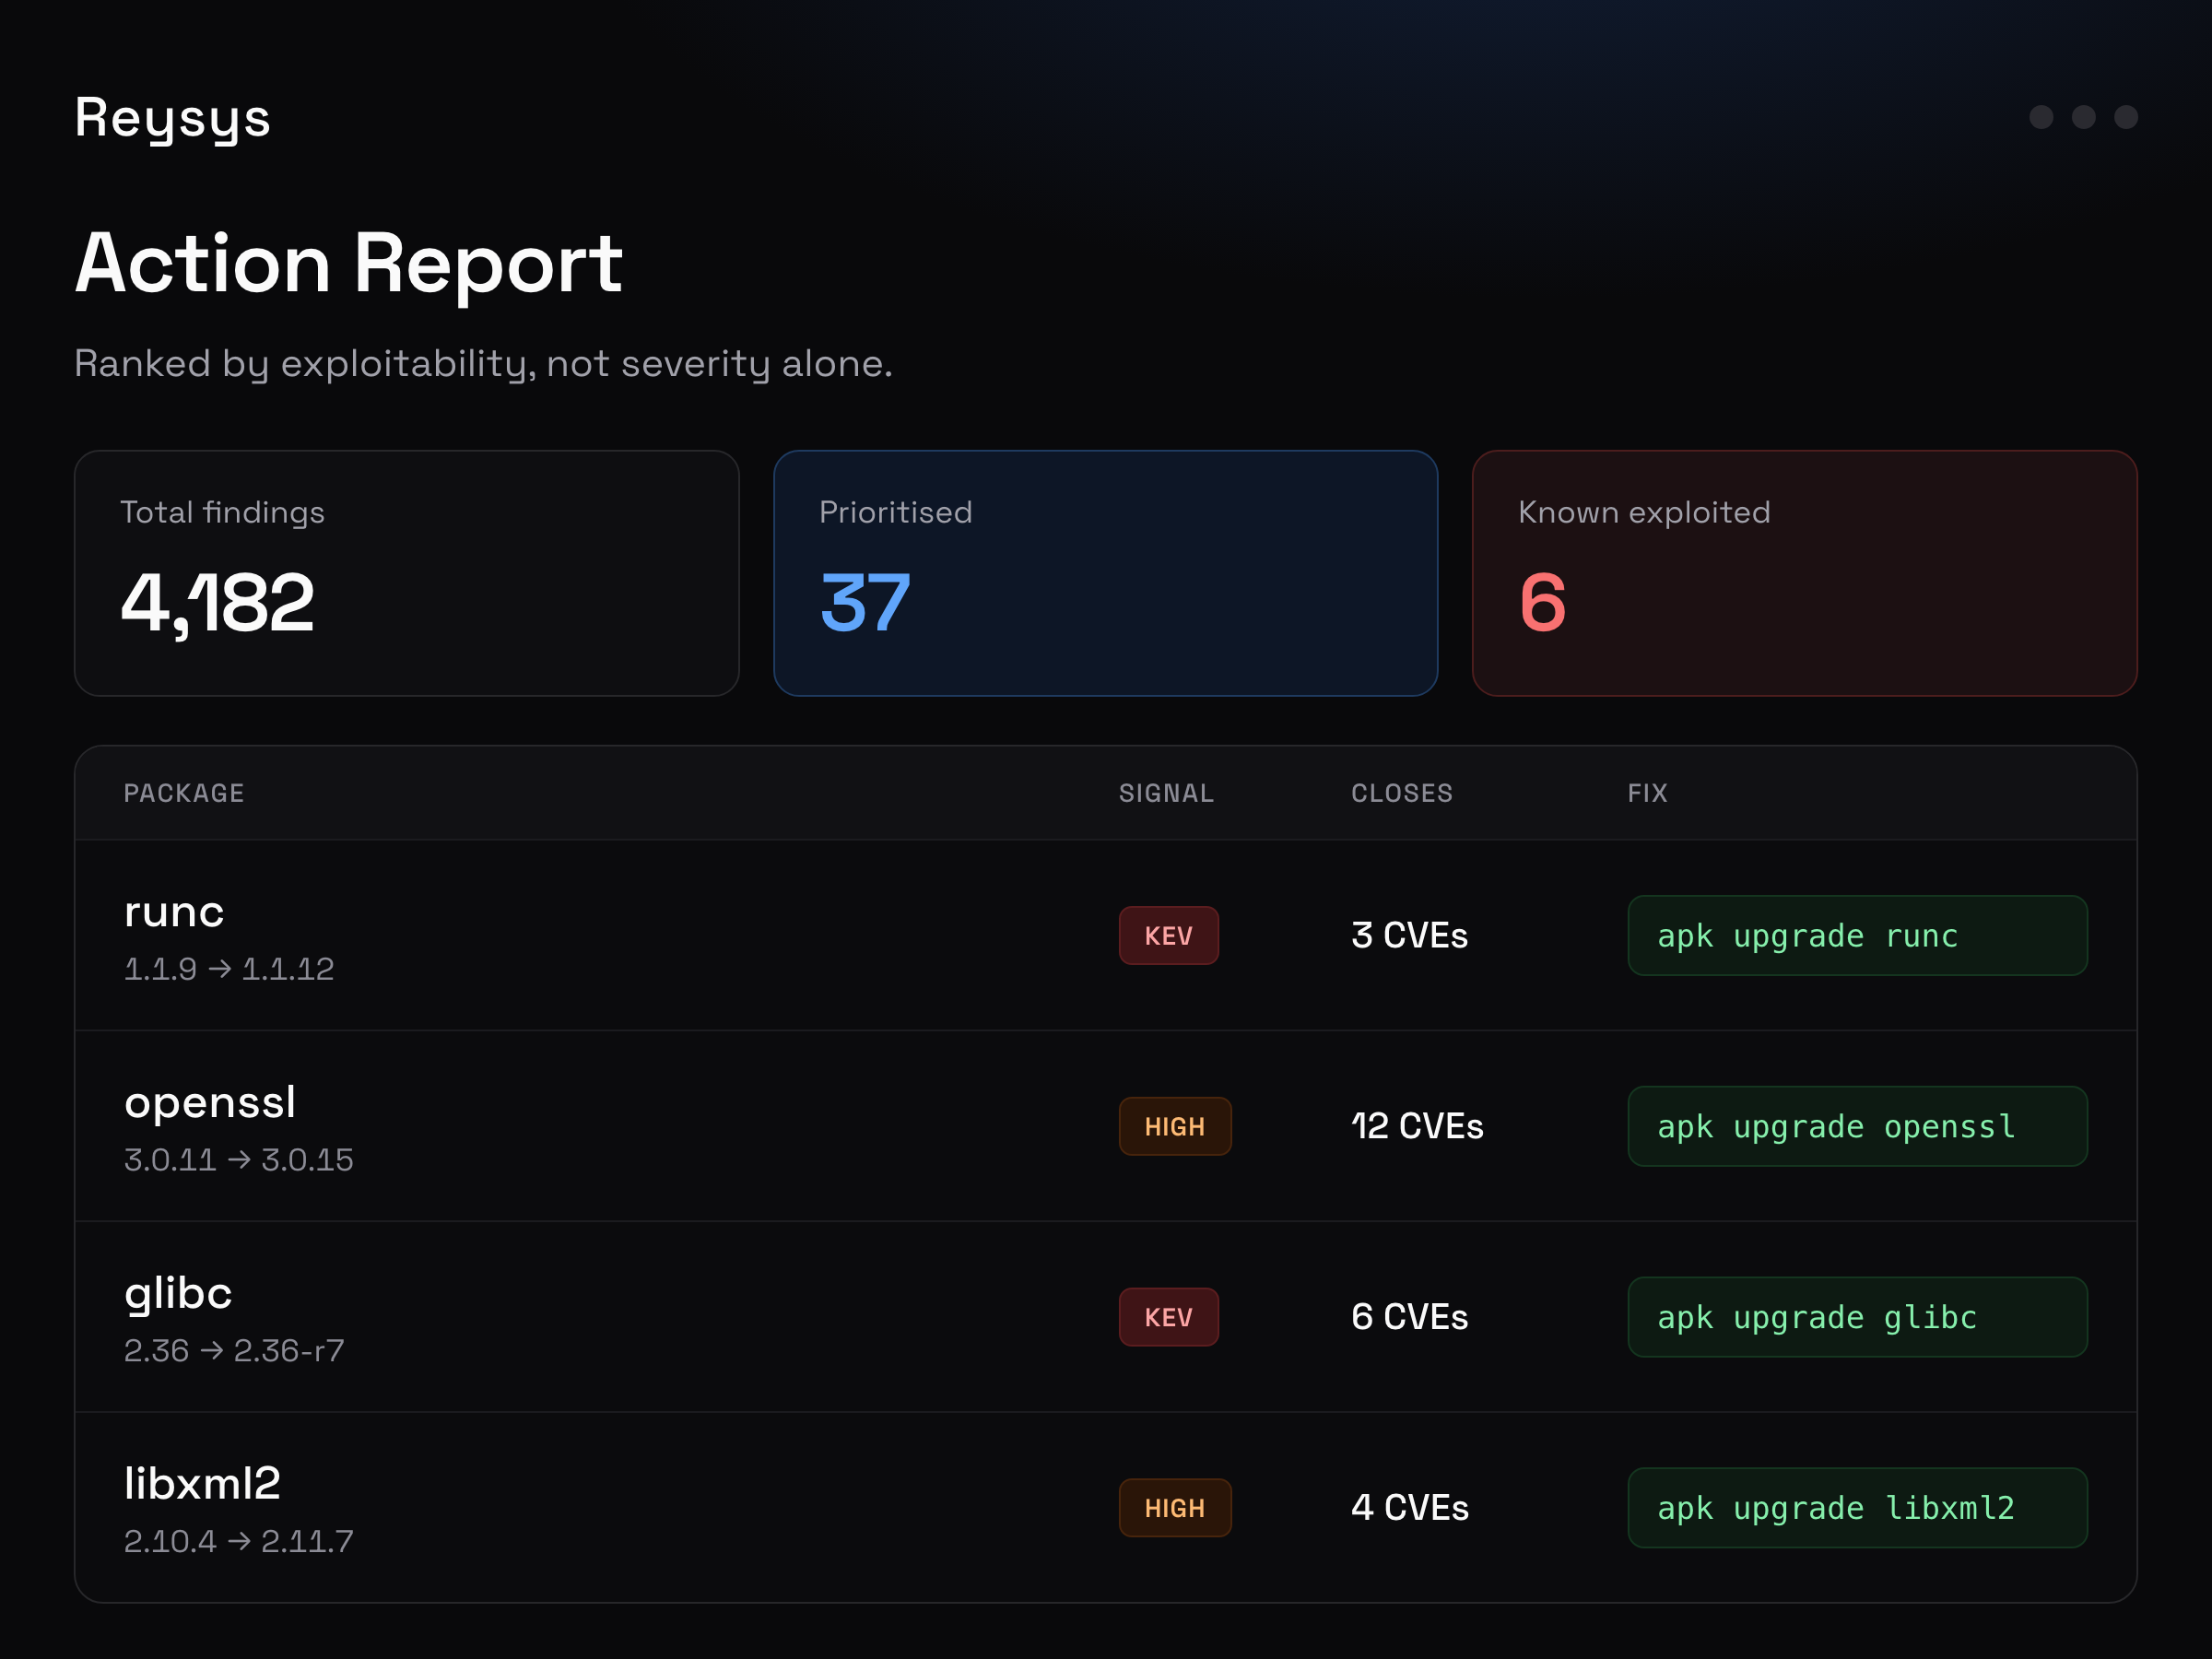
Rapor, iş akışının ta kendisidir. Sıralı listeden doğrulanmış düzeltmeye dört adım.
Her bulgu yalnızca önem derecesine göre değil, istismar edilebilirliğe göre sıralanır; böylece listenin en üstünde gerçekten önemli olan işler yer alır.
Bulgular pakete göre gruplanır; böylece içerdiği her CVE yerine düzeltilecek tek bir öğe görürsünüz.
Her grup, onu kapatan yükseltme komutunu ve bu komutun çözdüğü CVE listesini içerir.
Repository'yi, registry'yi veya cluster'ı yeniden tarayın; rapor gerçekte neyin değiştiğini yansıtır.
Çok yakında: Image'ları, paketleri, iş yüklerini ve kimlikleri birbirine bağlayan bir güvenlik grafiği; böylece bir bulgunun dokunduğu her şeyi izleyebileceksiniz.
Bir registry, bir GitLab projesi veya bir cluster bağlayın; Reysys size neyin düzeltilmesi gerektiğini, düzeltme komutlarıyla birlikte sıralı bir liste halinde sunsun.
Demo talep edin